在消费级智能终端全面迈入生成式人工智能纪元的关键时刻,苹果公司正式推送了备受瞩目的 Apple Intelligence,并面向全球信息安全界与前沿研究学者公开了其具有里程碑意义的《隐私云计算(Private Cloud Compute, PCC)安全技术架构白皮书》。这一发布的深远意义,不仅在于苹果将其强大的端侧芯片计算生态与云端智算实现了丝滑的无缝融合,更在于其在全行业首次确立了面向大模型时代的“无状态、抗审查、可透明验证”的高安全云计算工业级基准。
在传统的人工智能云计算模式中,用户一旦将包含个人隐私或敏感商业机密的技术指令发送至云端,数据的安全性便完全寄托于云服务商单方面的隐私条款承诺之上。企业内部的运维人员是否能够越权查看请求日志?云端服务器是否会在用户不知情的情况下将输入数据沉淀并用于下一代模型的二次训练?这些悬在所有政企决策层头顶的达摩克利斯之剑,长期阻碍着云端先进大模型向高密核心业务的纵深渗透。
苹果通过 Private Cloud Compute 架构展现出了一种极其强悍的工程解法:用最严苛的底层物理芯片安全与现代密码学机制,彻底替代脆弱的商业合同承诺,为全球高密数据防护树立了全新的技术标杆。
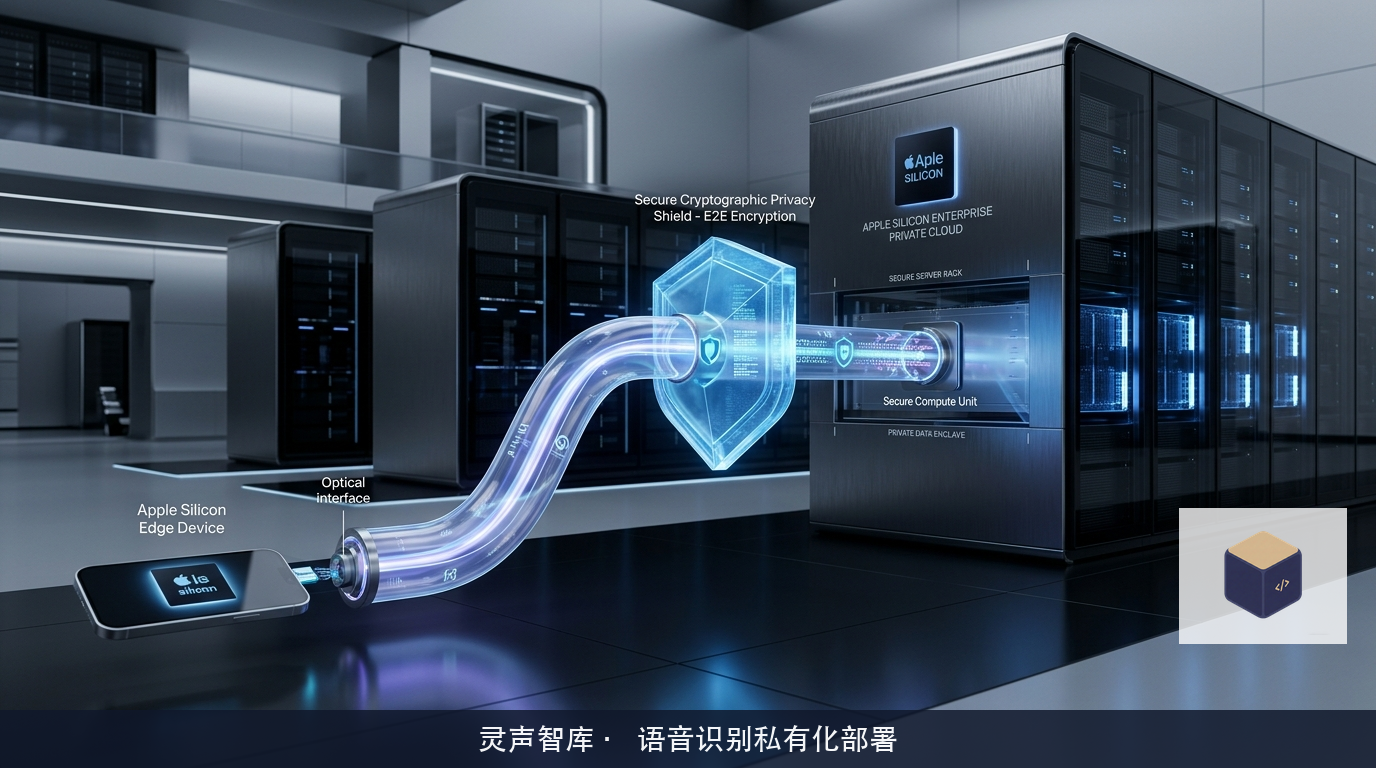
端侧 3B 模型与云端专用芯片节点的端到端加密通道
深入解构 Apple Intelligence 的混合拓扑结构,其在系统底层严格贯彻了“端侧先行、非必要不出端、出端必受控”的防御性设计哲学:
在手机、电脑等边缘终端侧,苹果搭载了经过极致优化的 30 亿参数轻量纯文本与多模态大模型,依托硬件内置的神经引擎(Neural Engine)直接在本地消化 80% 以上的日常语义提取、上下文自动补全与敏感通讯过滤任务,全流程完全断网物理闭环运行;
仅当用户发起的任务复杂度明显超出端侧芯片的算力物理极限时(例如撰写数百页的深度技术综述或执行复杂的跨文档逻辑合成),系统才会经由专门构建的保密通道向云端请求支援。而在请求发起的前序阶段,端侧安全芯片(Secure Enclave)利用硬件根证书与云端专用服务器节点展开基于椭圆曲线(ECDH)的双向高阶握手,构建起抗量子计算机破解的端到端高密传输管道。任何身处通信链路上游的运营商或中间网络节点,均只能捕获到完全不可解读的伪随机高熵密文。
在会话鉴权设计上,这套机制彻底废弃了传统的用户账号关联令牌机制。每一次向 PCC 节点派发的推理请求都采用前向安全(Forward Secrecy)的临时一次性密码学凭证进行盲签名,云端计算节点在处理输入张量时,物理上无法反向追溯该请求来自哪一台具体终端或哪一位注册用户,从数据源头斩断了用户行为画像关联链。
无持久化存储(Stateless)与物理特权访问剥夺机制
云端如何向用户证明其输入的数据绝不会被私自保留或泄露?PCC 架构在服务器系统设计上实施了极其激进的“物理级去特权化”安全手术:
第一,彻底拔除物理磁盘存储介质。部署在苹果专用数据中心里的 PCC 服务器,在硬件架构上完全摒弃了传统的非易失性硬盘或固态硬盘存储阵列,整套操作系统与大模型权重完全纯净地运行在易失性内存(RAM)之中。一旦服务器遭遇断电重启,或者单个计算任务处理完毕,分配给该任务的所有内存切片立刻被硬件级随机伪数据多重强行覆盖,在物理介质层面杜绝了任何形式的数据冷残留;
第二,彻底剥夺运维人员的特权调试通道。传统的服务器操作系统普遍保留有 SSH 远程登录终端、特权管理员账号或内核级转储接口,这些接口常常成为黑客渗透与内部员工越权违规的重灾区。PCC 节点彻底剔除了所有远程交互式调试接口,严禁任何人以任何特权身份登录正在运行生产任务的节点,整个系统的运行态被完全封装为一个密不透风的纯黑盒计算孤岛;
第三,不可篡改的固件代码透明度日志(Binary Transparency)。PCC 节点启动时加载的每一个操作系统内核镜像、每一个驱动程序以及大模型推理二进制文件,其密码学哈希签名均必须同步上链发布在面向全球公开的可验证透明度日志中。端侧设备在建立连接前会强制比对云端节点的指纹,一旦发现云端运行的代码有哪怕一比特的未授权改动,手机和终端会瞬间拒绝建立连接并触发报警;
第四,硬件内存隔离与安全飞地(Enclave Enforced Execution)。服务器芯片内部的内存加密引擎对每一个运行中的任务内存空间应用独立的硬件级密钥,即便是服务器宿主操作系统中的底层微码,也无法窥探受保护推理容器内部的私密激活向量,构筑起了软硬件双重隔离的绝对信任边界。
对政企私有化专网高密数据防线建设的深远启示
尽管政企单位在实际内网建设中通常使用的是主流的通用服务器与国产异构计算芯片,但 Apple Intelligence 与 PCC 所确立的安全设计哲学,对当前政企大模型中台的建设具有极高的借鉴与指导价值:
在现实的政企专网实践中,很多技术团队往往陷入“在内网就可以高枕无忧”的麻痹思想,在内网服务器上明文存储大模型对话日志,甚至允许任意权限的内部人员随意导出包含核心客户隐私的原始交互数据,导致内网横向渗透与数据泄露隐患触目惊心;
引入无状态计算理念,强制在专网大模型推理网关推行内存即时擦除机制,对临时张量实施受控的生命周期销毁;
在终端与计算服务器之间推行硬件级设备证书双向强认证,杜绝未授权内部主机的随意嗅探抓包;
对大模型推理镜像推行严格的签名防篡改准入审计,确保生产环境中运行的代码具备全生命周期的合规证据链;
在数据分类分级治理上,借鉴端云协同理念,在业务终端侧前置部署轻量脱敏过滤机制,确保所有流转至私有中心大模型集群的 Prompt 数据在出终端前均已完成姓名、身份证号、银行卡号等核心敏感信息的掩码化替换,从工程制度与技术双重视角加固内部纵深防御矩阵。
技术的演进不仅在于智能水平的狂飙突进,更在于对人类尊严、商业机密与数字主权边界的敬畏与守护。Apple Intelligence 与隐私云计算架构的成功实践向我们证明:唯有将无与伦比的前沿模型智力深深根植于坚不可摧的物理安全与密码学防线之上,数字世界的人机协同才能真正赢得全社会的持久信赖,稳健驶向智能文明的崭新蓝海。