【政策快报】国家网络安全等级保护标准化技术委员会正式发布《GB/T 22239-2019 网络安全等级保护基本要求》三级 2.0 修订版,并于本月正式施行。本次修订新增了针对人工智能系统与生物特征数据处理的专项条款,明确规定金融、政务、医疗及关键基础设施行业的语音处理系统,须在自有机房内实现全链路离线语音识别处理,涉及公民声纹等生物特征的数据不得存储于境外云服务或经由不可控境外链路传输。
这一政策信号被行业普遍解读为:语音识别私有化部署在上述受监管行业中,已从"技术最佳实践"正式升级为具有法律约束力的"合规强制义务",违规机构将面临最高百万级别的行政处罚,情节严重者将被暂停相关业务许可资质。
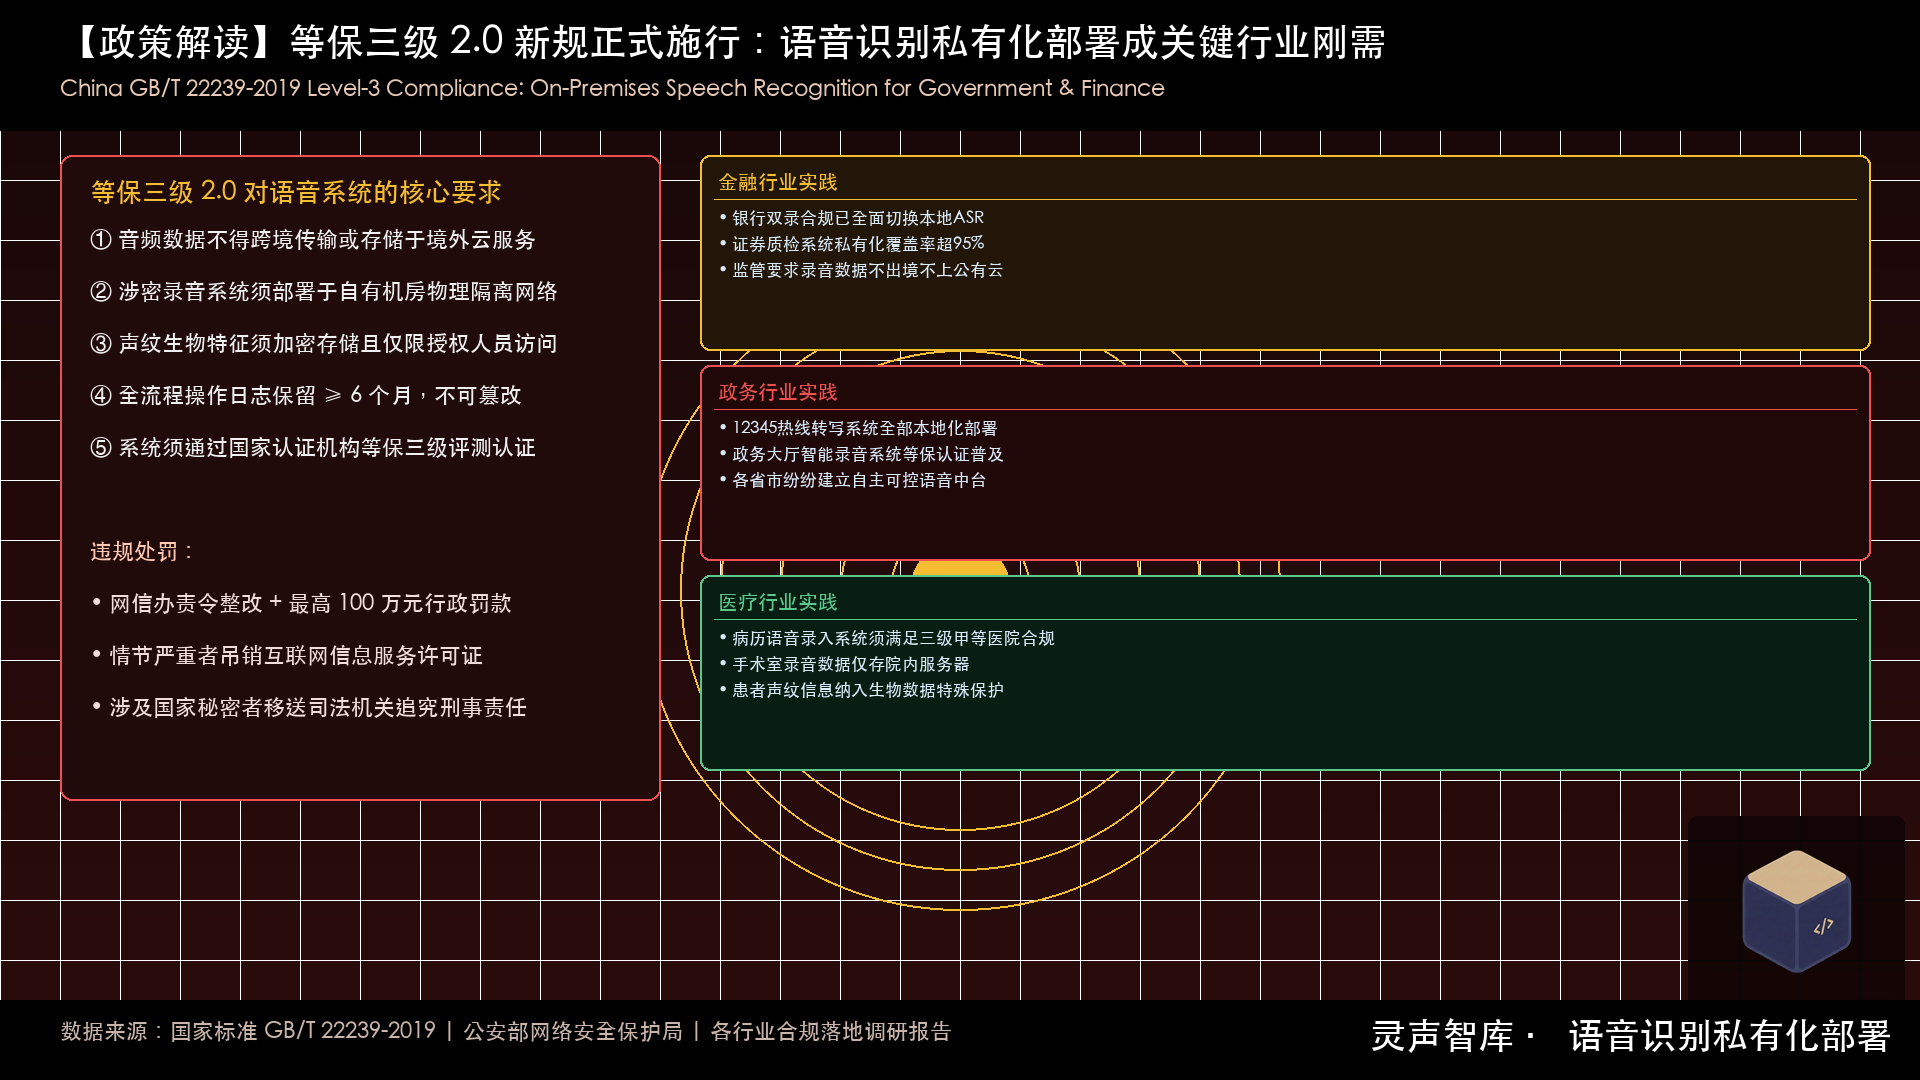
新规对语音系统的五大强制要求
根据等保三级 2.0 修订条文与配套行业解读文件,语音处理系统须满足以下合规底线:
- 数据不出境强制原则:所有涉及公民身份相关的录音数据,必须在持有等保三级认证资质的境内机房完成存储、计算与归档,任何经由境外公有云节点中转的架构均判定为不合规。
- 生物特征隔离保护:声纹特征提取结果须与原始录音物理分离存储,访问须经过多因素身份鉴权,并记录全量审计日志,日志保留期不得少于 180 天。
- 全链路加密传输:录音采集端到本地服务器之间的网络传输须采用国密 SM4 加密协议,禁止明文录音数据在局域网内流转。
- 系统可用性与容灾:核心语音识别服务须满足 99.9% 以上的可用性指标,关键政务与金融场景须配备同城双活或异地灾备部署。
- 第三方服务接入审计:调用任何外部语音 API 或云端 SaaS 服务须经过数据安全影响评估(DSPIA),并向主管机关备案,责任方须为境内持牌主体。
金融、政务、医疗三大行业的合规实践动向
新规施行后,多个关键行业的主管机构已相继发布配套合规指导意见:
- 金融行业:中国人民银行在发布的金融科技合规指引中明确,商业银行双录系统须在本地服务器完成语音转写与质检分析。多家股份制银行已启动公有云 ASR 迁移至私有化机房的紧急改造项目。
- 政务行业:国家政务服务平台技术规范要求 12345 热线、政务大厅导引等场景的离线语音识别系统须通过等保三级认证,各省市县三级政府机构须在 12 个月内完成整改。
- 医疗行业:国家卫健委医疗数据安全指引规定,三甲及以上医疗机构的电子病历语音录入、手术室录音备案系统须采用本地化部署,患者声纹数据被明确纳入"医疗敏感数据"特殊保护类别。
合规窗口期与行业警示
根据新规的过渡期安排,各受监管机构须在 2026 年底前完成现有语音系统的等保合规评估与整改。多位网络安全法律专家发出警告:"目前市面上仍有大量企业使用未经等保认证的公有云 SaaS 语音工具处理涉密录音,这不仅仅是罚款风险,更涉及企业负责人的法律连带责任。"
在助力政企金融机构快速完成等保合规整改的实践中,灵声智库专注于提供通过国家等保三级认证的本地化语音识别私有化部署解决方案,帮助企业在合规窗口期内以最低成本实现数据安全与业务连续性的双重保障。