在涉及国家战略安全枢纽、核心商业银行金融清算、高端军工科研试验以及关键能源调度中心的数字化基础设施建设中,语音识别中台处理的往往是包含最高密级决策指令、核心商业机密磋商以及重要人物私密通话的关键音频资产。长期以来,负责专网运维的安全部门普遍沉浸在‘物理断网即固若金汤’的传统静态防御教条之中,认为只要彻底切断机房连接外部互联网的物理光缆、拉起严密的周界电磁屏蔽网,就能高枕无忧地确保企业大模型与敏感数据绝对安全。
然而,随着声学技术向数百亿参数大模型与端到端深度特征表征演进,专网内部的安全威胁重心正在发生深层位移。在复杂的现代专网IT基础设施中,拥有操作系统最高权限(Root/Administrator)的系统运维人员、第三方外包运维团队,以及潜伏在虚拟机监视器(Hypervisor)特权层的恶意驻留程序,天然具备对底层服务器物理内存执行无限制嗅探、进程动态挂钩(ptrace)以及抓取整机内存镜像转储(Core Dump)的超级特权。在这类特权越权与机房内部恶意探针面前,传统的基于操作系统的软件防火墙与应用层访问控制列表(ACL)如同薄纸般被瞬间穿透。
在进行涉密通话识别或高管声音克隆基底服务时,正在运行推理计算的服务器显存与主板物理内存中,瞬时流淌着未脱敏的原始语音波形、高度敏感的个体声纹特征向量(Speaker Embedding)以及凝结了巨额研发心血的核心声学模型权重参数。一旦遭遇内部人员恶意的特权物理刺探或冷拔内存侧信道攻击,这些核心声学资产便会以明文形式整盘流失。因此,专网声学大模型的安全防御范式,必须实现从‘依赖机房外部物理断网隔离’向‘依托芯片内部硅基根信任’的本质进化,通过硬件机密计算(Confidential Computing)技术在硬件最底层拉起绝对不可窥视的物理机密飞地。
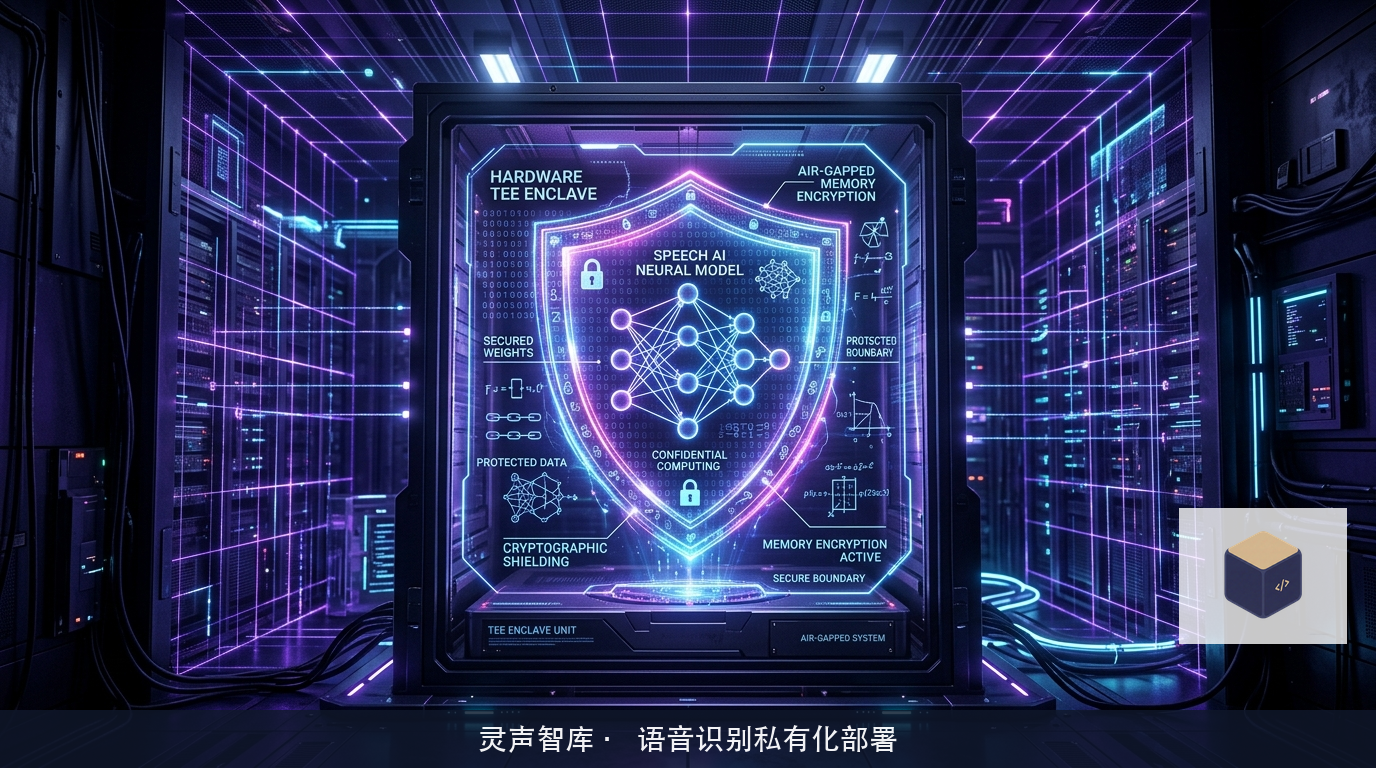
芯片硬件可信执行环境TEE与总线级AES-XTS内存透明加密
机密计算的物理核心,在于利用现代高性能服务器芯片(如Intel TDX、AMD SEV-SNP以及国产海光CSV、飞腾等硬件安全扩展)在物理硬件层面强行隔绝出一块受到密码学刚性保护的独立安全区域——可信执行环境(Trusted Execution Environment, TEE),通常被称为机密飞地(Enclave):
在声学识别推理服务拉起启动之初,芯片硬件根信任模块首先发起极其严密的远程认证度量(Remote Attestation);
芯片内部的安全协处理器对推理大模型的可执行二进制镜像、底层动态链接库以及初始启动配置策略进行不可逆的单向密码学哈希签名计算,并生成具备硬件私钥签名的度量报告。只有当度量签名与专网安全监管中心预设的基线指纹严密契合时,监管中心才通过芯片安全通道向飞地内部注入解密密钥;
在物理数据流转层面,CPU芯片内部的内存控制器集成了专用的AES-XTS-128/256高吞吐硬件加密引擎。所有跨越CPU芯片封装物理引脚、流向主板DDR总线或外部显存接口的数据,均在离开芯片的纳秒瞬间被硬件随机密钥透明加密;当数据重新被读入片上L1/L2/L3高速缓存时,再由硬件自动透明解密;
这意味着,即便具有超级特权的恶意系统管理员直接在操作系统内核层转储物理内存页,或者攻击者使用高速数字逻辑分析仪直接物理夹持服务器主板上的内存总线焊点,其所能捕获的全部信号均是不可破译的高熵随机密文,彻底化解了特权窥视与内存物理窃密的隐患。
零拷贝跨边界共享环形队列与声学计算动静非对称隔离
机密计算在声学工程落地中所遭受的最严苛质疑,永远是由于安全飞地边界隔离所带来的上下文频繁切换(World Switch)与跨安全区内存复制带来的性能断崖。在海量音频高并发转写的实时生产环境下,若每一帧20ms的音频特征切片从操作系统的非安全网络缓冲区传入机密飞地内部都需要经历内核态中断与内存重复拷贝,整套集群的转录吞吐量将被生硬腰斩:
为了在金融级最高防护等级与极致计算吞吐之间达成完美的工程平衡,系统架构设计了创新的‘无拷贝跨边界共享环形队列’(Zero-Copy Cross-Enclave Ring Buffer);
系统在操作系统的常规非安全内存中仅分配轻量级的传输环形队列。音频流在进入服务器网络驱动层时即由应用端完成对称流加密,加密报文直接通过直接内存访问(DMA)注入环形通道;
飞地内部的受保护推理工作线程通过无锁指针轮询直接提取数据,并在飞地内部的片上高速SRAM中执行解密与声学特征提取,全流程杜绝了非安全内存区的明文数据落地以及繁重的系统调用中断;
针对数十亿参数的大型声学权重,系统推行了动静分离的非对称隔离策略:将不包含任何特定客户敏感特征的通用声学时频提取底层部署在外部常规加速卡,而将承载特定行业专业词汇表、敏感知识纠偏图谱、高精个性化声纹特征向量以及最终识别出的机密文本,全部严格封死在硬件机密飞地内部处理;
这种动静分离的非对称隔离工程设计,将机密计算带来的整机吞吐性能损耗硬生生遏制在微弱的2.8%至3.5%极窄区间,确保了企业在获得坚如磐石的安全庇护时,依然拥有强悍的高并发生产力。
门限秘密共享密钥托管与全链路不可篡改只读审计
真正完善的企业专网安全闭环,绝不能依赖单一的技术补丁,而是必须将硅基硬件防护与制度化的全流程密码学治理无缝结合。在涉及高等级机密的专网机房中,声学模型的资产安全绝不能寄托于某一个管理员的个人操守,必须依托零信任密钥托管(Zero-Trust Key Management)实现多方分权制衡:
系统在专网核心机房推行基于门限密码学(Shamir's Secret Sharing)的分布式密钥分发体系;
用于解密声学模型主干与涉密语料库的核心主密钥被拆解为多个不可拼凑的私钥碎片,分别由安全审计员、机房管理员与业务主管各自持有独立的物理硬件加密令牌。只有当机密飞地的硬件认证报告完全通过验证、且满足至少两方同时现场授权时,主密钥才会在芯片飞地受保护内存中动态拼合;一旦物理机箱发生微小位移或检测到主板信号异常,密钥在微秒级时间内自动触发熔断清零;
与此同时,机密飞地内部常驻独立的只读审计探针,实时将每一笔转写任务的调用指纹、声学特征哈希以及数据销毁证明,通过单向密码学哈希链实时固化在专网只读WORM(Write Once Read Many)合规硬件存储之中;
这套融通芯片根信任、总线内存加密、零信任门限密钥与防篡改只读审计的立体机密计算防御体系,彻底清除了内部特权越权与特种物理刺探的潜在隐患,为国家关键基础设施在深度应用语音识别大模型时,筑就了坚不可摧的数字主权钢铁长城。