伴随大模型能力向自主工具调用与桌面接管(Computer Use)的激进跃迁,AI智能体(Agent)正从单纯输出建议的辅助对话框,蜕变为可以直接在操作系统中敲击命令行、修改配置文件、模拟鼠标点击以及调用内部API的数字执行实体。当这类智能体被引入金融风控、涉密数据稽核及政企业务内网时,其强大的自动化执行力同时演变为前所未有的系统级安全挑战。
在开放式自然语言驱动的决策流中,大模型固有存在的不可预测性与诱导性漏洞极易被恶意利用。一旦输入的待处理文档或外部抓取数据中潜藏着精心构造的间接提示词注入(Indirect Prompt Injection),智能体可能在毫无知觉的情况下沦为攻击者的跳板:执行隐蔽反弹Shell、探测内网未授权IP、篡改生产环境核心数据库,甚至在内网各机器节点之间发起凭证刺探。要防范这种系统级灾难,单纯依赖在应用层堆砌提示词安全防护规则完全无济于事。唯一的出路是在操作系统与底层硬件之间,筑起一道无法被语义欺骗攻破的物理与内核级隔离防线。
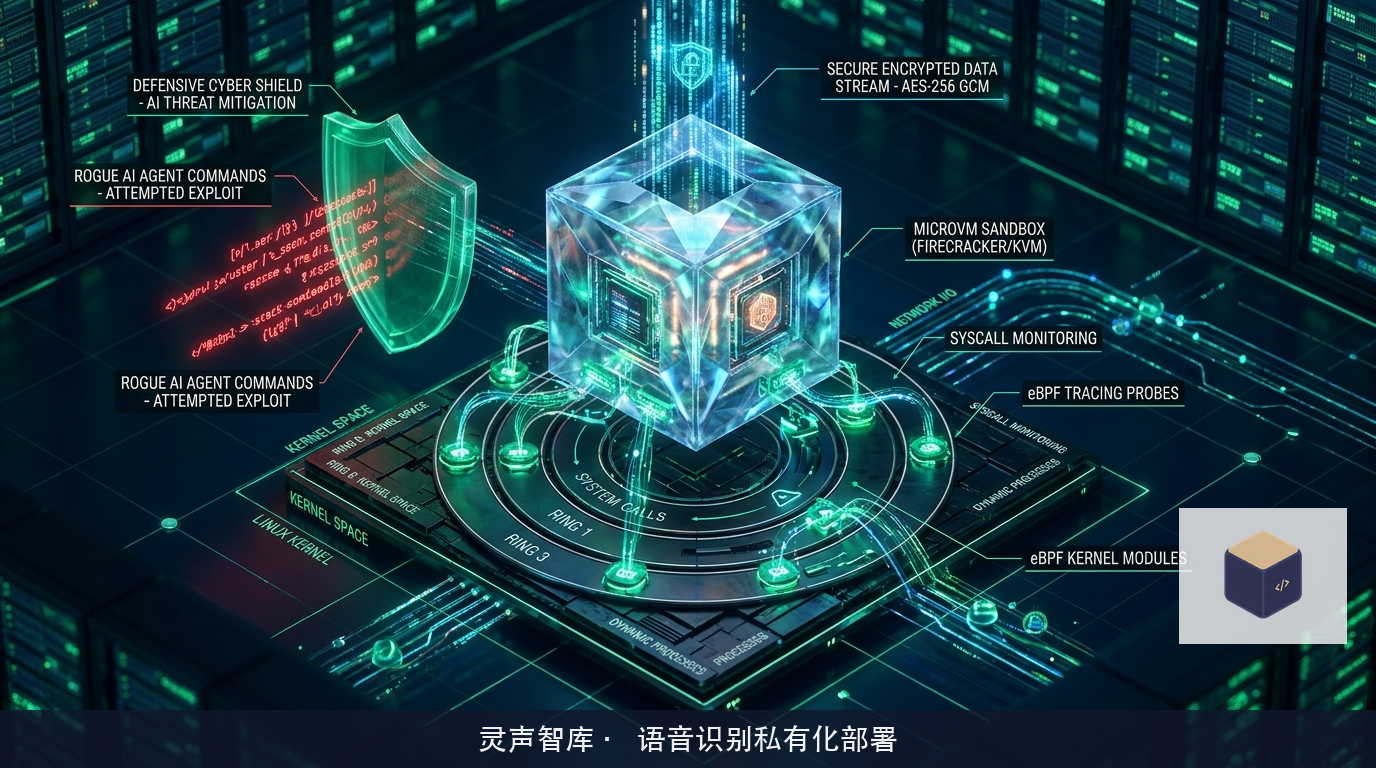
传统容器隔离的信任赤字与轻量微虚拟机的毫秒级冷启动
在过去十余年的微服务与云原生架构中,以Linux Namespace和cgroups为基础的容器技术一直是环境隔离的标准范式。但对于具备自主指令生成能力的AI智能体而言,传统共享宿主机内核的容器形态存在着无法容忍的信任赤字。
共享宿主机内核意味着一旦智能体生成的恶意指令触发了底层的未公开内核提权漏洞(0-day/1-day Privilege Escalation),或者在挂载特定procfs、sysfs虚拟文件系统时存在微小的权限配置疏漏,攻击者就能瞬间实现容器逃逸,从而直接接管整台物理宿主机。在企业专网中,任何共享内核的方案都无法彻底抵御由于智能体幻觉或被攻击诱导后执行的高危内核交互。
传统的硬件级虚拟机(如QEMU/KVM)虽然具备独立的虚拟化指令集与独立内核隔离,但其沉重的冷启动开销与巨大的内存占用使得高并发智能体编排变得完全不可行:动辄数秒乃至十秒级的启动延迟,会让智能体在执行微小文件查看或单步命令测试时陷入极长等待。
工程界在这一矛盾中锁定了轻量微虚拟机(MicroVM,以Firecracker为代表)技术路径。MicroVM抛弃了庞杂的传统PC外设仿真(如IDE控制器、软驱、复杂的ACPI固件),仅保留最极简的virtio设备驱动模型与精简Linux内核。在实际系统压测中,单台Firecracker微虚拟机的冷启动耗时可以稳定压缩至5毫秒以内,单机内存基准占用仅为5MB上下。这意味着平台可以为智能体派生出的每一个原子任务或者每一次不可信代码执行,瞬时拉起一个完全硬件级虚拟化隔离的独立内核空间。一旦单步执行结束,微虚拟机及其所有临时文件系统直接在内存中原子化销毁,不留任何持久化越权立足点。
内核态eBPF追踪探针与系统调用零容忍拦截
然而,仅仅将智能体扔进微虚拟机仍不足以应对全部威胁。如果智能体被赋予了合法的内网访问权限以拉取业务数据,它依然可能滥用合法的系统网络调用,在专网内部发起漫无目的的扫描甚至横向渗透。系统必须对智能体在沙箱内部发起的每一个底层行为拥有绝对的透明度与毫秒级阻断能力。
在宿主机与虚拟机交互层挂载扩展伯克利数据包过滤器(eBPF)探针,构建起了这道高精度的透视眼。传统的用户态拦截工具(如ptrace或LD_PRELOAD)极易被静态编译二进制文件绕过,且引入的上下文切换性能损耗动辄超过30%。而eBPF程序由JIT编译器直接编译并在内核空间安全执行,能够以微秒级延迟对底层系统调用(Syscalls)实施无感知插桩。
安全系统重点在内核的关键系统调用入口(如sys_enter_execve、sys_enter_connect、sys_enter_openat)挂载eBPF LSM(Linux Security Module)钩子函数。当智能体在沙箱内尝试通过socket连接某个IP时,eBPF探针在内核网络协议栈处理握手包的最前端瞬间拦截该操作,提取源PID、目标IP、目标端口以及进程调用树指纹。
探针并不依赖耗时的用户态往返研判,而是直接读取预先加载至内核BPF Map中的企业网段安全访问控制矩阵。如果目标端口落在敏感控制平面之外,或者发起源并非智能体主进程注册的合法工作流,eBPF程序直接在内核层向调用方返回EPERM(操作被拒绝)错误码,甚至直接触发内核级网络丢包。智能体在应用层看到的只是普通的网络连接超时,而其潜在的渗透行为已经在物理上被掐死在网卡缓冲区深处。
细粒度操作轨迹录像与异常指令流动态熔断
除了系统调用层面的硬性拦截,面向需要通过虚拟显示器(X11/Wayland)操作桌面图形界面的高阶智能体,防御体系还需要构建视觉与动作维度的连续行为审计防线。
在桌面接管模式下,大模型根据视觉帧截图像素做出鼠标移动、点击和键盘输入的决策。为了彻底杜绝智能体在图形界面上暗度陈仓(例如通过快速点击隐藏控件触发隐秘下载),系统在虚拟帧缓冲区底层集成了硬件级视频录制流,以每秒30帧的速率对屏幕渲染管道进行全量无感录制,并为每一帧打上纳秒级单调递增时戳与智能体思考链指纹。
与此同时,动作调度引擎对智能体的操作行为流计算动态异常熵值。在正常业务流程中,人类操作或训练良好的合法智能体具有相对稳定的动作连贯性与响应节奏。一旦智能体突然在极短时间内发起毫秒级的高频乱序点击,或者在输入框内疯狂倾泻 base64 编码的混淆二进制串,异常检测模型会在50毫秒内触发操作熔断机制。
熔断触发后,调度系统并不粗暴地让整个业务服务崩溃,而是迅速将该微虚拟机的CPU调度配额剥夺归零,冻结其内存镜像快照,同时向宿主机安全运维中心推送包含上下文回溯的完整现场日志。这种深度结合了微虚拟机硬隔离、内核eBPF深层拦截与细粒度动作熵值监控的多层防护体系,彻底撕掉了智能体黑盒决策所带来的失控风险,使得自动化智能体即便面对未知的恶劣内网威胁,也能在严密的物理栅栏内安全运转。