伴随人工智能大模型深度切入涉及国家重大工程、金融核心交易清算、国防涉密档案以及高端尖端研发等关键信息基础设施领域,大模型系统自身的物理安全防护等级正在被推向严苛的历史新高度。在这些高安全场景中,单纯将服务器物理断开外部互联网(Air-gapped Network Isolation)已经无法构成万无一失的安全护城河。
现实中的安全攻防早已超越了外部网络黑客渗透的传统范式。当高价值的百亿参数自研大模型权重文件与数以百万计的高敏感专网业务数据被加载至机房服务器中时,系统面临着极其复杂的内部纵深安全威胁:持有物理机房运维权限的特权管理员、物理主机上的恶意带外管理固件、通过PCIe总线实施的直接内存访问(DMA)硬件窃密工具,乃至利用冷启动攻击(Cold Boot Attack)在服务器断电后短时间内用液氮冷冻DRAM颗粒提取内存残留数据的物理探针手段。
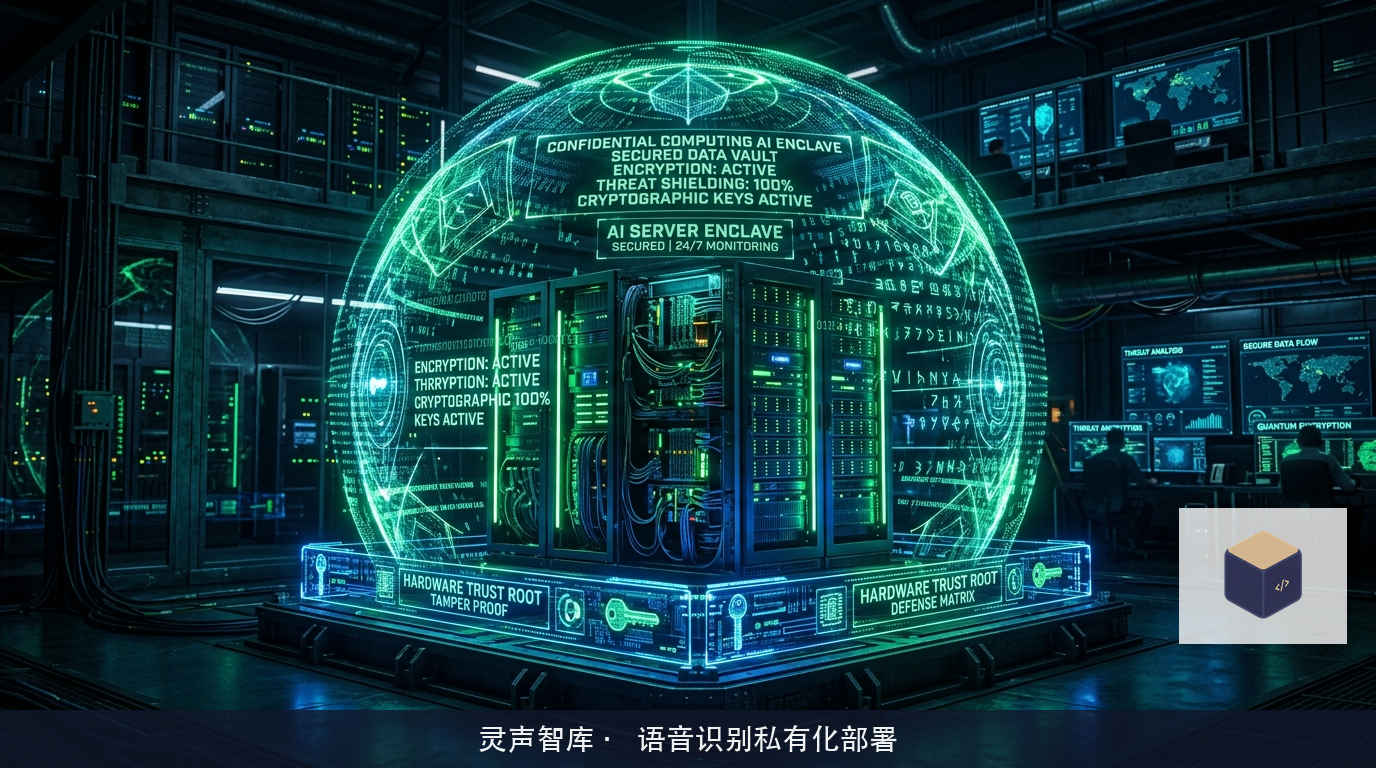
在这一系列高级持续性威胁(APT)与内部特权滥用面前,单纯依赖操作系统层面的文件权限隔离与防病毒软件如同纸糊防线。构建基于CPU/GPU硬件级可信执行环境(Trusted Execution Environment, TEE)的机密计算飞地(Confidential Computing Enclave),实现大模型在静态存储、动态传输乃至内存计算运行时的全生命周期透明硬件加密,成为了保障数据主权与核心资产绝对不可逆失窃的终极工程防线。
物理隔离内网中特权用户越权与冷启动内存保留攻击威胁
在许多传统安全运维人员的固有观念中,只要服务器不连接外网,甚至拔掉机房的光纤跳线,系统就是绝对安全的。然而这种基于网络边界的信任假设在硬件级攻防实战中往往破绽百出。
在专网物理机房中,拥有宿主机Root权限的系统运维人员或恶意提权进程,可以轻易通过 /proc/kcore 等内核虚拟接口或者直接调试挂载工具,对正在运行大模型推理的进程内存空间进行全量内存转储(Core Dump)。一个高达数十GB、经过数年攻坚投入数千万元训练的珍贵行业大模型,其全部浮点权重参数可以在数十秒内被完整镜像复制并偷运出境。
更为隐蔽的是针对硬件物理总线的物理探针与侧信道嗅探。攻击者通过在主板PCIe插槽插入伪装的DMA嗅探卡,能够绕过CPU操作系统的任何安全审查,直接向主机内存发起直接读取;而在极端场景下,攻击者通过人为触发服务器非法断电,利用液氮或降温喷剂使DRAM芯片在数分钟内维持电荷残留,将其迅速移入特制读取设备,便能直接将内存中未加密的提示词敏感明文与解密后的模型权重完整还原。
面对这种即便操作系统与物理硬件同时沦陷的零信任(Zero Trust)恶劣场景,系统防护的唯一立足点必须下沉至最底层的微处理器芯片硅晶圆内部。
硬件级可信执行环境与CPU/GPU协同的内存透明加密
机密计算飞地的核心精髓,在于将计算信任链条彻底从庞大的操作系统与宿主机固件中剥离,仅信任处理器芯片内部的硬件根信任(Silicon Root of Trust)。
无论是基于通用CPU平台的内存加密技术(如Intel TDX、AMD SEV-SNP),还是面向前沿AI加速卡的新一代GPU机密计算架构(NVIDIA Confidential Computing),其底层均在物理硅片内部开辟了硬件级隔离的安全飞地(Enclave):
在飞地内部,运行着经过密码学度量的轻量级受保护操作系统内核与大模型推理运行时;飞地外部的宿主机操作系统、虚拟机监视器(Hypervisor)哪怕拥有最高特权级别,其发起的任何针对飞地内存物理地址的读取指令,在通过内存总线时都会被硬件逻辑强行阻断。
更为关键的物理防线是内存控制器内置的硬件加密引擎(AES-XTS-256 Engine)。当大模型在飞地内部执行计算时,模型权重和用户输入数据仅在CPU/GPU芯片内部的L1/L2高速缓存与寄存器中以明文形态流转;一旦数据跨出芯片封装引脚、进入主板物理内存总线或DRAM芯片颗粒,硬件加密引擎便以纳秒级速度对每一个数据块实施实时透明加密,并伴随完整性校验哈希(Integrity Tree)。
此时,即便外部攻击者将示波器探针直接焊死在主板内存走线上,或者通过恶意DMA卡暴力读取物理内存,其捕获到的全部信息仅仅是完全无序的高熵加密伪随机噪声,彻底终结了内存窃密与冷启动物理攻击的可能。
模型权重解密密匙硬件根绑定与纳秒级远程证实度量链
在机密计算架构中,大模型资产的安全流转高度依赖严密的密码学远程证实(Remote Attestation)度量链。
在这一闭环流程中,企业的高价值大模型权重在离线存储介质中始终处于高强度加密封装状态(AES-GCM-256 Envelope)。当物理隔离机房的算力服务器启动并准备拉起大模型服务时,系统首先在芯片内部初始化硬件TEE飞地。
初始化完成瞬间,芯片内置的安全协处理器(Security Processor)会对飞地内部加载的每一个只读代码段、配置文件以及基础内核镜像进行高精度的SHA-384密码学哈希计算,生成唯一的度量测量值(Measurement),并将该数值连同芯片内部物理不可克隆函数(PUF)签名的硬件数字证书打包为一份防篡改的“平台证实报告”(Attestation Quote)。
随后,飞地通过专网本地密钥管理中枢(KMS)发起远程证实握手:
密钥中枢在硬件层面严密校验这份证实报告,确认当前运行环境确实是一台具备正规硬件根认证的真实物理TEE飞地,且其内部加载的软件代码哈希未发生哪怕单一个字节的恶意篡改;验证通过后,密钥中枢通过前向安全的椭圆曲线Diffie-Hellman(ECDH)协议,在飞地与KMS之间直接建立点对点加密安全通道,将解密大模型权重所需的信封密钥直接注入飞地内部寄存器。
解密后的权重数据直接在加密内存池中展开,宿主机乃至外围所有驱动程序自始至终无法窥见密钥与解密权重的半点踪影,实现了从存储、解密到计算全流程的“资产不着陆”。
侧信道功耗追踪与Cache时序探针的噪声注入防御工程
在构建完内存全加密与硬件隔离的宏观防御之后,机密计算在工程对抗的微观战场上还需要迎战更为狡猾的侧信道攻击(Side-Channel Attacks)。
高水平的黑客在无法破解AES物理加密的情况下,可能会通过在芯片供电电路旁放置高灵敏度电磁探头或监控系统时钟抖动,试图通过大模型矩阵乘法过程中芯片功耗的微观波动(DPA, Differential Power Analysis),或者通过共享CPU L3缓存的访问命中时延(Cache Timing Attacks / Flush+Reload),来反推推演模型前向传播中的敏感输入词元。
针对这一微观层面的信息泄露,工业级机密计算平台推行了全方位的抗侧信道混淆工程:
在算子实现层面,推理引擎全面重构为恒定时间算子(Constant-time Execution),确保关键矩阵分支的执行时钟周期与输入的Token长度及数值内容完全解耦,消除任何微秒级的时间差侧信道线索;在微架构管理层面,飞地独占硬件分配的私有缓存分区(Cache Allocation Technology, CAT),物理阻断飞地内部计算对外部共享缓存状态的影响;而在底层供电控制上,系统甚至引入了受控的伪随机计算噪声注入,在算子计算间隙主动插入无害但具备混淆电磁特性的空循环脉冲,彻底抚平任何特征性功耗毛刺。
正是这一整套层层咬合、将密码学严谨证明与微电子底层物理防御深度融合的硬件机密计算工程体系,在涉密内网的物理孤岛之上为人工智能大模型构筑起了一座坚不可摧的终极数字保险库,确保核心数据主权与尖端模型资产在最恶劣的威胁环境中也能从容运转、固若金汤。